Rådgivning · IT-sikkerhed
IT-sikkerhed, I kan overskue
Vi gennemgår login, backup, adgange og leverandører, og vi ser på, om NIS2 gælder for jer. I får en prioriteret plan for, hvad der skal gøres først, og hvem der skal gøre det. Selve driften ligger hos jer eller jeres IT-leverandør.
NIS2
Er I omfattet af NIS2?
NIS 2-loven har gældt siden 1. juli 2025. Den gælder virksomheder i bestemte sektorer, som har mindst 50 årsværk, eller som har både en årlig omsætning og en årlig balance over 10 mio. euro.
Loven dækker blandt andet fødevarer, kemikalier og flere typer fremstilling, fx af maskiner, elektrisk udstyr og medicinsk udstyr. For fødevarer gælder den industriel produktion, tilvirkning og engrosdistribution. Ren detailhandel er som udgangspunkt ikke omfattet.
Det er hele virksomheden, der tæller, også selv om kun en lille del af det, I laver, hører under loven. Er I en del af en koncern, kan tallene fra de andre selskaber også tælle med.
Vi hjælper jer med at afgøre, om loven gælder for jer, og vi skriver vurderingen ned, så I kan dokumentere den. Er der tvivl, er det sektormyndigheden, der kan svare.
Hvis I er omfattet
- Registrering
- I registrerer jer selv på virk.dk.
- Tiltag
- Passende tiltag på mindst ti områder, fx backup, beredskab, leverandører og to-faktor-login.
- Ledelsen
- Godkender tiltagene, følger op og deltager selv i kurser. Ansvaret bliver hos ledelsen.
- Hændelser
- Alvorlige hændelser meldes på virk.dk. Første varsling inden 24 timer.
- Tilsyn
- Sektormyndigheden. For fødevarer er det Fødevarestyrelsen.
Kilder: NIS 2-loven og vejledninger fra Styrelsen for Samfundssikkerhed og Fødevarestyrelsen.
Under grænsen
Også når I er for små til loven
Er I under grænsen, gælder NIS2 som udgangspunkt ikke for jer. Men jeres kunder kan stadig stille krav.
Styrelsen for Samfundssikkerhed skriver selv, at virksomheder uden for loven “kan blive mødt med krav til sikkerhedsforanstaltninger, fordi de leverer tjenester eller varer til en enhed, der er omfattet af NIS 2-loven”.
Det kommer typisk som et spørgeskema eller et afsnit i kontrakten. Kravene skal stå i forhold til, hvor vigtig jeres leverance er, og kunden skal ikke nødvendigvis kræve en certificering.
Vi hjælper med at svare ordentligt og med at få det på plads, der mangler. Vil I kunne vise det over for kunderne, kan D-mærket være en mulighed.
Det kan kunderne kræve
- At I følger relevante sikkerhedskrav og lovkrav
- At I giver besked om hændelser og hjælper med indberetningen
- Ret til revision eller adgang til revisionsrapporter
- At I håndterer sårbarheder
- Regler for jeres egne underleverandører
- At data udleveres og slettes, når samarbejdet stopper
Eksempler fra Styrelsen for Samfundssikkerheds vejledning om NIS 2-loven.
Det gennemgår vi
Det basale først
Vi tager udgangspunkt i lovens minimumskrav og i de råd, Styrelsen for Samfundssikkerhed giver virksomheder med under 50 ansatte. Har I en IT-leverandør, er det en fordel, at de er med.
- 01
Login og to-faktor
Adgangskoder på mindst 15 tegn, ingen genbrug og to-faktor-login, hvor det kan lade sig gøre. Altid ved fjernadgang.
- 02
Backup, der kan genskabes
Bliver der taget backup, og er det testet, at I kan få data tilbage fra den? Mindst én kopi bør ligge, så den ikke kan nås fra jeres netværk.
- 03
Opdateringer
Bliver pc'er, servere, programmer og udstyr holdt opdateret? Og er det aftalt, hvem der sørger for det?
- 04
Adgange
Hvem har adgang til hvad? Og bliver adgangen lukket, når en medarbejder stopper?
- 05
Administratorer
Hvem har fulde rettigheder til systemerne? Jo færre, jo bedre.
- 06
Leverandører og aftaler
Hvad står der i aftalerne med jeres IT-leverandør og systemleverandører om sikkerhed, backup og hændelser?
- 07
Beredskab
Er det aftalt, hvem der gør hvad, og hvem der skal ringes til, hvis uheldet er ude? Og er planen øvet?
- 08
Medarbejdere
Kender folk tegnene på svindelmails, falske opkald og sms'er? Og ved de, hvem de skal sige det til?
Sådan foregår det
Fra første snak til en færdig plan
I ved hele tiden, hvad der skal ske, og hvad det koster, før vi går i gang.
- 01 · Samtale
Vi mødes en halv time
I fortæller, hvad der har sat det i gang: et spørgeskema fra en kunde, et spørgsmål om NIS2 eller tvivl om backuppen. Så ved vi begge, om det giver mening at gå videre.
- 02 · Oplæg
Vi sender et oplæg
Oplægget beskriver, hvad vi gennemgår, hvem vi skal tale med, og hvad det koster. Så beslutter I, om I vil gå videre.
- 03 · Gennemgang
Vi gennemgår og skriver planen
Vi taler med jer og gerne med jeres IT-leverandør, ser på aftaler og opsætning og skriver status og plan. Til sidst gennemgår vi planen med ledelsen.
Det får I
Skrevet i almindeligt sprog, så ledelsen kan beslutte ud fra det, og jeres IT-leverandør kan arbejde ud fra det.
- En status: hvor I står på de otte områder, og hvor det haster mest.
- En prioriteret plan: hvad der skal gøres først, hvem der gør det, og hvad det kræver.
- Politikker og en beredskabsplan, der passer til jeres størrelse, fx for adgange, backup og hændelser.
- Krav til jeres leverandører og hjælp til at svare på kunders spørgeskemaer.
- En NIS2-vurdering på skrift, hvis spørgsmålet er relevant for jer.
- En gennemgang med ledelsen, hvor I sammen beslutter næste skridt.
Klar arbejdsdeling
Det gør vi ikke
Vi rådgiver, og vi sælger ikke drift. Det gør det lettere for os at sige det, som det er.
Drift og teknik
Vi driver og overvåger ikke jeres IT, og vi yder ikke support. Vi sætter heller ikke firewall, backup, antivirus eller to-faktor op.
Det gør jeres IT-leverandør eller jeres egen IT-person. Vi kan beskrive opgaven, så den er til at bestille og følge op på.
Akut hjælp
Vi har ikke vagt, og vi rykker ikke ud under et angreb.
Bliver I ramt, så følg jeres beredskabsplan, og ring til jeres IT-leverandør. Planen hjælper vi gerne med at lave på forhånd.
Certificering og jura
Vi certificerer ikke, vi laver ikke revisorerklæringer, og vi giver ikke juridisk rådgivning.
Tilsynet med NIS2 ligger hos sektormyndigheden. D-mærket tildeles af ordningen bag mærket.
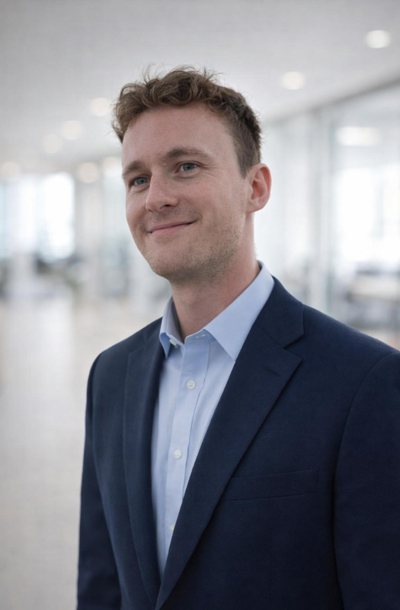
Martin Lægaard Jensen, grundlægger af MitIT, gennemgår sikkerheden sammen med jer og taler gerne med jeres IT-leverandør, så planen kan bruges i praksis.
Mere om MartinSpørgsmål og svar
Det bliver vi typisk spurgt om
Hvordan ved vi, om vi er omfattet af NIS2?
Det afhænger af, hvad I laver, og hvor store I er. Myndighedernes NIS2-tjek på sikkerdigital.dk giver et første svar, men det er jeres eget ansvar at vurdere det. Vi gennemgår det med jer og skriver vurderingen ned.
Vi er under 50 ansatte. Skal vi så gøre noget?
Ligger I også under grænsen for omsætning og balance, gælder loven som udgangspunkt ikke for jer. Men jeres kunder kan stille krav, og det basale er det samme: sikkert login, backup, der kan genskabes, opdateringer og styr på, hvem der har adgang til hvad.
Kan I gøre os NIS2-certificerede?
Nej. Det er sektormyndigheden, der fører tilsyn med, om I lever op til loven. D-mærket er en frivillig mærkning for IT-sikkerhed og ansvarlig dataanvendelse, som I kan bruge over for kunderne. Men D-mærket skriver selv, at det ikke kan garantere, at man lever op til NIS2.
Hvad koster det?
Det afhænger af, hvor meget der skal gennemgås, og hvor mange vi skal tale med. Det står i oplægget efter den første samtale, så I ikke sidder med en åben timetæller.
Læs også
- RådgivningLæs mere
Digital forretningsudvikling
Et beslutningsgrundlag og en prioriteret plan, før I investerer i systemer, automatisering eller AI.
- AILæs mere
AI og Microsoft Copilot
Copilot kan finde alt, hvad den enkelte medarbejder har adgang til. Derfor starter vi med, hvem der kan se hvad.
- FødevarerLæs mere
Certificering og kvalitetssystem
FSSC 22000, BRCGS, IFS og egenkontrol. Vi gør jer klar til audit.
Vil I vide, hvor I står?
Vi snakker en halv time. I fortæller, hvad der fylder, og vi siger ærligt, om vi kan hjælpe, eller om I burde ringe til en anden.